在數(shù)字化轉(zhuǎn)型不斷深入的今天,企業(yè)網(wǎng)絡(luò)邊界正在發(fā)生變化。過去,企業(yè)的信息系統(tǒng)大多部署在固定辦公場所,網(wǎng)絡(luò)安全主要圍繞數(shù)據(jù)中心、服務(wù)器以及出口網(wǎng)關(guān)展開。但隨著遠(yuǎn)程辦公、移動辦公、跨區(qū)域協(xié)同以及物聯(lián)網(wǎng)應(yīng)用快速發(fā)展,企業(yè)通信環(huán)境變得更加復(fù)雜,傳統(tǒng)以中心節(jié)點為核心的安全防護模式正在面臨新的挑戰(zhàn)。
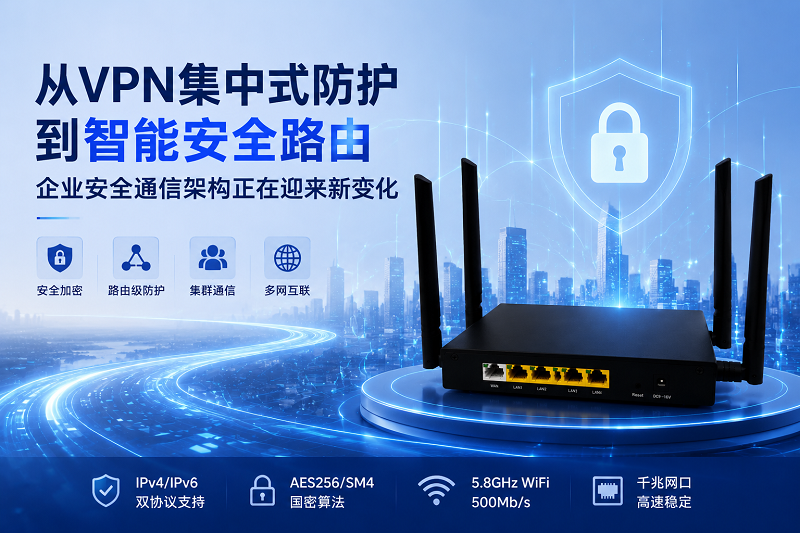
如何讓分散在不同區(qū)域、不同網(wǎng)絡(luò)環(huán)境中的終端實現(xiàn)安全、高效、穩(wěn)定的數(shù)據(jù)通信,已經(jīng)成為企業(yè)網(wǎng)絡(luò)建設(shè)中的重要問題。從早期依賴VPN網(wǎng)關(guān)的集中式安全防護,到如今更加靈活的智能安全路由架構(gòu),企業(yè)安全通信正在經(jīng)歷一次新的技術(shù)演進。
傳統(tǒng)VPN模式面臨新的通信挑戰(zhàn)
長期以來,VPN一直是企業(yè)遠(yuǎn)程訪問和安全通信的重要技術(shù)手段。通過建立加密隧道,VPN能夠保障數(shù)據(jù)在公網(wǎng)環(huán)境中的安全傳輸。然而,隨著企業(yè)網(wǎng)絡(luò)規(guī)模擴大,終端數(shù)量增加,以及移動應(yīng)用場景不斷豐富,傳統(tǒng)VPN架構(gòu)逐漸暴露出一些不足。
在傳統(tǒng)模式下,企業(yè)通常需要部署專用VPN安全網(wǎng)關(guān),由中心設(shè)備承擔(dān)大量加密、解密以及網(wǎng)絡(luò)管理任務(wù)。當(dāng)多個分支機構(gòu)、移動終端同時接入時,網(wǎng)絡(luò)流量和安全計算壓力容易集中在核心節(jié)點。
尤其是在局域網(wǎng)之間、多終端集群以及移動網(wǎng)絡(luò)環(huán)境中,傳統(tǒng)點對點加密方式往往需要復(fù)雜配置,不僅增加了部署和維護成本,也降低了網(wǎng)絡(luò)通信的靈活性。
隨著企業(yè)業(yè)務(wù)逐漸從“固定辦公網(wǎng)絡(luò)”向“多節(jié)點、多區(qū)域、移動化網(wǎng)絡(luò)”發(fā)展,安全能力需要從中心向網(wǎng)絡(luò)邊緣延伸,讓網(wǎng)絡(luò)設(shè)備本身具備更強的安全通信能力。
安全通信正在從“集中防護”走向“邊緣智能”
未來企業(yè)網(wǎng)絡(luò)安全不再只是保護某一個出口,而是需要保障每一次連接、每一條通信鏈路的安全。
智能安全路由架構(gòu)正是在這一趨勢下發(fā)展起來的一種新模式。通過將安全加密能力融合到網(wǎng)絡(luò)設(shè)備中,使路由設(shè)備不僅承擔(dān)數(shù)據(jù)轉(zhuǎn)發(fā)任務(wù),同時承擔(dān)通信安全保障功能。
這種模式能夠減少終端設(shè)備單獨部署安全軟件的復(fù)雜度,將局域網(wǎng)內(nèi)多個終端的安全通信需求統(tǒng)一交由網(wǎng)絡(luò)節(jié)點處理,實現(xiàn)更加簡單、高效的安全管理。
相比傳統(tǒng)VPN依賴中心網(wǎng)關(guān)完成安全處理,智能安全路由可以更貼近業(yè)務(wù)終端和應(yīng)用場景,在固定辦公、移動辦公、跨區(qū)域通信等環(huán)境中提供更加靈活的安全連接方式。
路由級安全加密成為企業(yè)通信新方向
在實際應(yīng)用中,企業(yè)越來越關(guān)注兩個問題:第一,數(shù)據(jù)傳輸是否安全;第二,安全能力是否能夠簡單部署。
對于擁有多個辦公區(qū)域、移動團隊或特殊通信需求的組織而言,網(wǎng)絡(luò)安全設(shè)備不僅需要具備可靠的數(shù)據(jù)加密能力,還需要降低部署復(fù)雜度。
以光潤通 LYSH-LAN-V1.0 智能安全路由器為例,該產(chǎn)品針對局域網(wǎng)安全通信需求,將加解密能力融入路由設(shè)備,通過承擔(dān)局域網(wǎng)終端的數(shù)據(jù)加解密任務(wù),降低終端安全通信實施成本。資料顯示,該產(chǎn)品支持路由到路由P2P加密通信,可以減少傳統(tǒng)VPN網(wǎng)關(guān)復(fù)雜部署方式帶來的壓力,提高網(wǎng)絡(luò)通信效率和安全性。
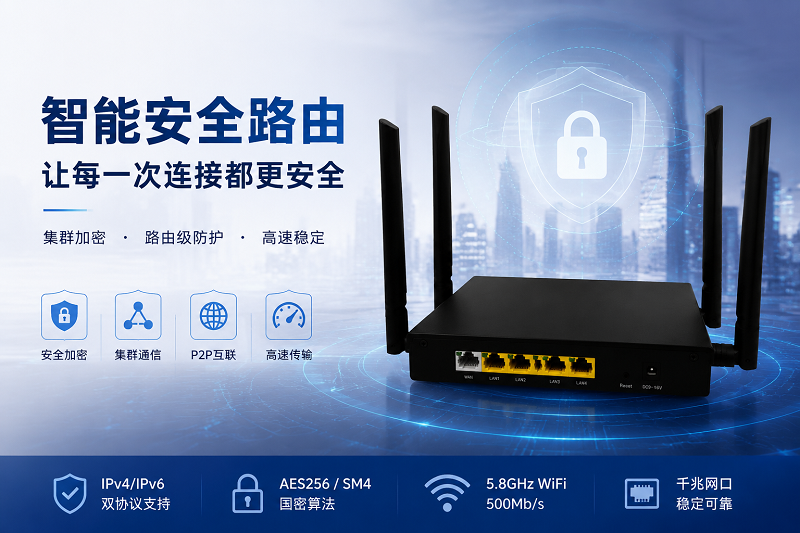
在安全算法方面,LYSH-LAN-V1.0支持IPv4、IPv6數(shù)據(jù)報文加解密,同時支持AES256以及國產(chǎn)SM4對稱加密算法,可滿足不同應(yīng)用環(huán)境下的數(shù)據(jù)安全保護需求。
面向移動化場景的安全網(wǎng)絡(luò)能力升級
隨著5G網(wǎng)絡(luò)的發(fā)展,企業(yè)網(wǎng)絡(luò)正在進一步突破傳統(tǒng)辦公空間限制。移動終端、臨時辦公點、遠(yuǎn)程協(xié)作節(jié)點不斷增加,網(wǎng)絡(luò)連接方式更加多樣化。
在這樣的環(huán)境下,安全設(shè)備不僅需要穩(wěn)定連接公網(wǎng),還需要適應(yīng)快速變化的網(wǎng)絡(luò)環(huán)境。
光潤通 LYSH-LAN-V1.0 智能安全路由器,支持5.8GHz WiFi頻段,WiFi傳輸速率可達500Mb/s,同時支持單點集群加解密、PCI Express V2.1以及公網(wǎng)網(wǎng)關(guān)和路由協(xié)議兼容。
其內(nèi)置安全加密模塊,能夠承擔(dān)網(wǎng)絡(luò)通信過程中的加密計算任務(wù),減少終端設(shè)備壓力。產(chǎn)品支持SM4、AES256等算法模式,并具備雙路RGMII GMAC接口,可連接千兆網(wǎng)絡(luò)PHY,實現(xiàn)高速網(wǎng)絡(luò)通信。
這類融合網(wǎng)絡(luò)連接與安全能力的新型設(shè)備,為企業(yè)構(gòu)建更加靈活的安全通信體系提供了新的選擇。
從“能連接”到“可信連接”
過去,企業(yè)關(guān)注的是設(shè)備是否能夠聯(lián)網(wǎng);如今,企業(yè)更加關(guān)注網(wǎng)絡(luò)是否可信、數(shù)據(jù)是否安全、通信是否可控。
未來的企業(yè)通信體系,需要更加貼近業(yè)務(wù)需求,更加適應(yīng)移動化和分布式趨勢。智能安全路由通過將網(wǎng)絡(luò)連接能力與安全防護能力結(jié)合,有望成為企業(yè)安全通信架構(gòu)中的重要組成部分。
從VPN集中式防護到智能安全路由,變化的不只是設(shè)備形態(tài),更是企業(yè)網(wǎng)絡(luò)安全理念的升級。
在數(shù)字化基礎(chǔ)設(shè)施不斷演進的過程中,構(gòu)建更加靈活、高效、安全的通信網(wǎng)絡(luò),將成為企業(yè)保障業(yè)務(wù)連續(xù)性和數(shù)據(jù)安全的重要基礎(chǔ)。


